Обмежений доступ і зв’язок
Ізольовані зони, нестабільні мобільні мережі, робота на периферії без постійного інтернету.
Гібридна платформа traceability, compliance та safety для Web3, IoT, deep-tech, R&D і DAO в умовах України. Модульний append-only журнал подій із edge-вузлами, що працюють offline та синхронізуються, коли з’являється зв’язок.
Ми описуємо підхід і архітектуру. Мапінг на NIS2, DORA, ISO 27001, NIST, OWASP і GDPR допомагає готувати докази, але не є сертифікацією чи юридичним висновком.
Ізольовані зони, нестабільні мобільні мережі, робота на периферії без постійного інтернету.
Регуляторні вимоги, ризики фізичних і юридичних дій (обшуки, арешти майна) та витоків даних.
Традиційні інструменти часто задорогі, залежать від єдиного центру й не працюють offline.
Потрібен cheapest viable evidence fabric: human-in-the-loop, постквантові підписи (PQC) і блокчейн лише як опція.
Кожен модуль працює автономно (edge / portable node) і синхронізується при появі зв’язку.
Canonical Event Schema, PostgreSQL (RLS), hash-chain, підписані checkpoints, артефакти в MinIO, базові алерти.
Мапінг вимог NIS2 / DORA / ISO 27001 / NIST на докази, evidence packages, RBAC/RLS.
Правила й anomaly detection, LLM для summaries, класифікації та «what-to-fix» — завжди з human-in-the-loop і model governance.
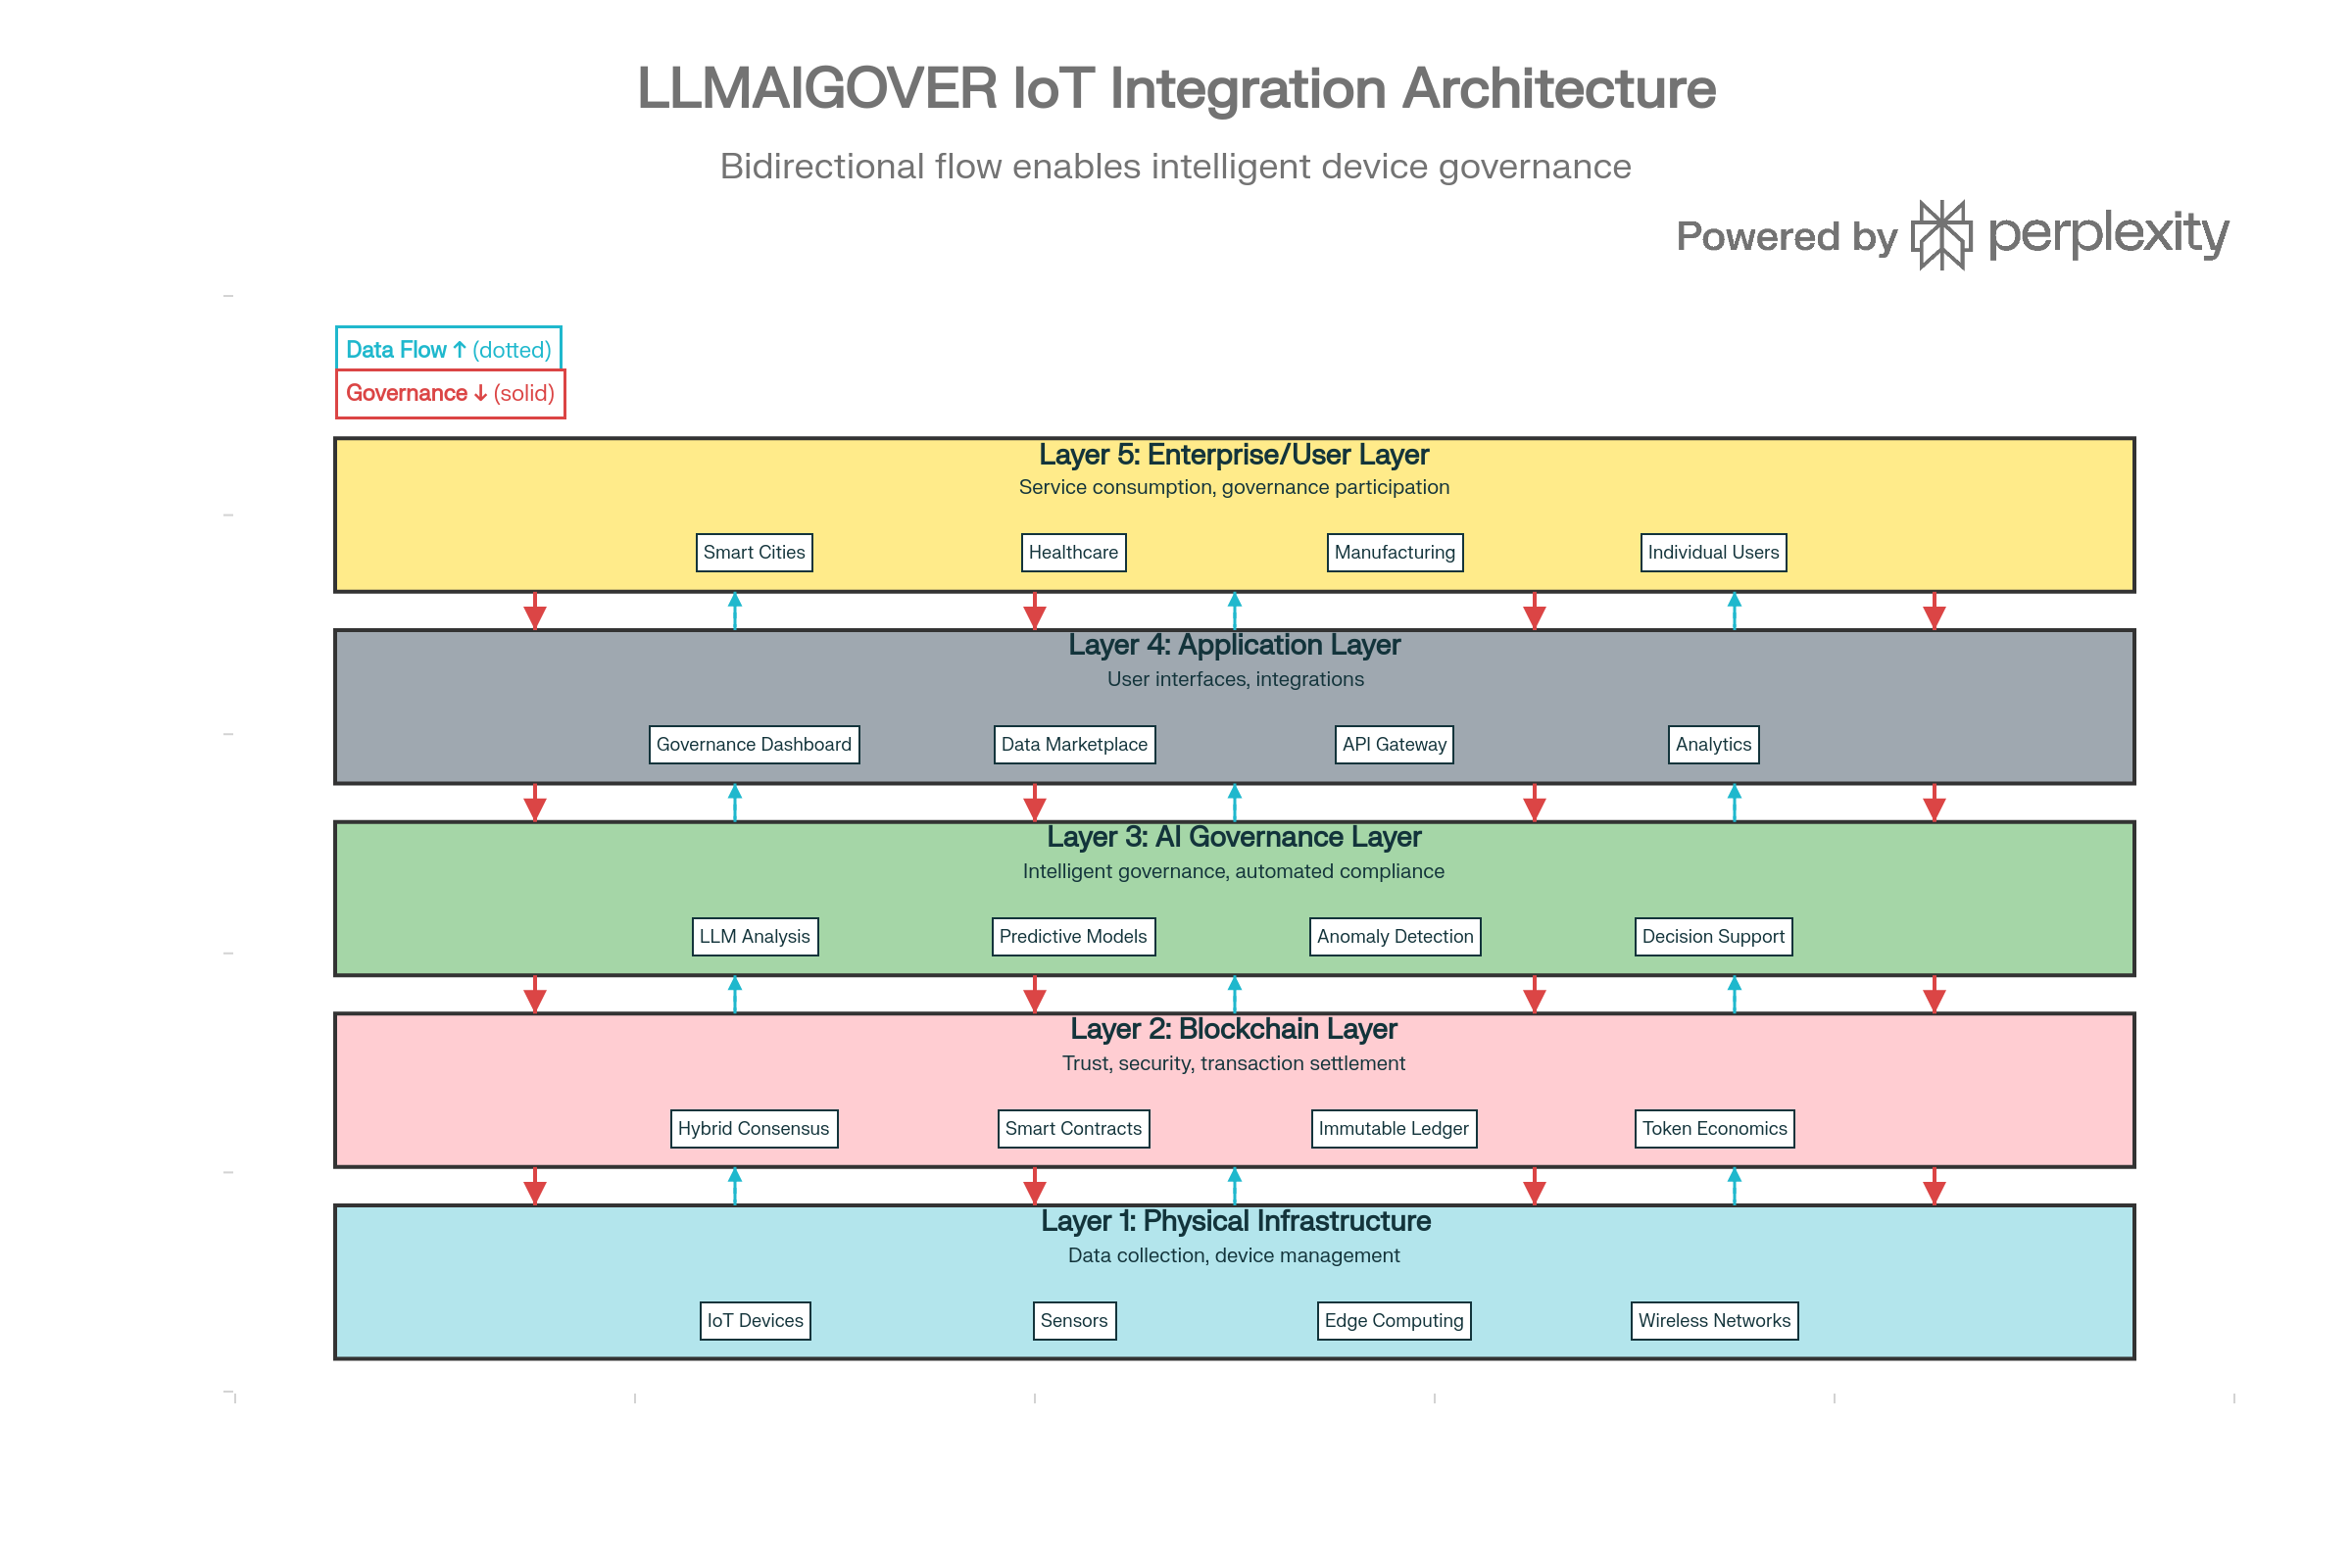
K8s/ArgoCD для online-середовища та portable edge node для offline: store-and-forward, MQTT/HTTP, batching для мобільних мереж.
Підписи ML-DSA, hybrid TLS, ротація ключів, device attestation.
Anchoring, audit-NFT, consortium ledger — вмикається лише за потреби.
Прозорі пакети доказів для звітності донорам і грантодавцям.
Зіставлення контролів із NIS2, DORA, ISO 27001, NIST, OWASP, GDPR.
Прийом результатів SAST/DAST у форматі SARIF та аудит смартконтрактів.
Device attestation і portable-вузли для дронів та критичної інфраструктури.
Простежуваність витрат і результатів для грантових звітів.
Підсумки, класифікація й рекомендації з обов’язковою перевіркою людиною.
Pipelines працюють через Event Multiplexer: Security (SAST/DAST/SARIF), Compliance, Finance/Grant, IoT/Wireless та інші.
Прозорі evidence packs для звітності: що зроблено, коли, ким і чим підтверджено.
BRAVE1, dual-use кібербезпека, IoT/edge для дронів і критичної інфраструктури.
Фінтех і критична інфраструктура, яким потрібні відтворювані докази контролів.
On-chain hashes, аудит смартконтрактів, device attestation.
Заплановані та підтримувані шляхи інтеграції. Конкретний обсяг для вашого середовища уточнюється на етапі демо.
Експорт подій і алертів до SIEM, запуск плейбуків у SOAR.
Прийом подій і сповіщення через HTTP API, MQTT та webhooks.
Розкажіть про тип проєкту, умови зв’язку та вимоги до звітності. Форма відкриє ваш поштовий клієнт із готовим листом.